Für Nutzer wirkt das elektronische Signieren eines Dokuments ganz einfach: Dokument hochladen, Signaturmethode auswählen, Identität bestätigen – und wenige Augenblicke später liegt die signierte Datei vor. Für Unternehmen, die elektronische Signaturen in ihre Prozesse integrieren, zählt jedoch nicht nur, wie komfortabel die Schaltfläche „Signieren“ funktioniert. Ebenso wichtig ist die Frage, was dahinter dafür sorgt, dass der gesamte Dienst zuverlässig, sicher und genau dann verfügbar ist, wenn er gebraucht wird.
Artikel von Justina Dešriūtė, Produktmanagerin bei Elpako.
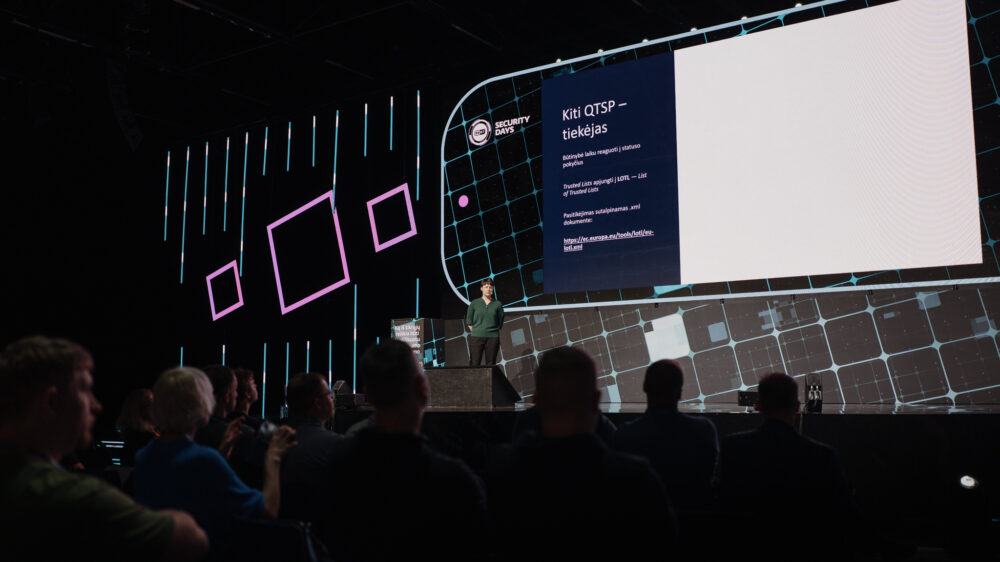
Über genau diese weniger sichtbare Seite der elektronischen Signatur habe ich am 10. September 2026 beim ESET Security Day 2026 im LITEXPO gesprochen. Die diesjährige Veranstaltung unter dem Motto „Move Smarter. Stay Secure.“ brachte Cybersicherheitsexperten zusammen, um aktuelle Sicherheitsthemen und praktische Herausforderungen zu diskutieren.
Die eIDAS-Verordnung definiert qualifizierte Vertrauensdienste, die ausschließlich von qualifizierten Vertrauensdiensteanbietern (QTSP – Qualified Trust Service Providers) erbracht werden dürfen. Hinter diesem Status steckt weit mehr als ein Zertifikat oder ein einmaliges Audit. Er umfasst Technologien, Prozesse, Verantwortlichkeiten und eine kontinuierliche Überwachung – vieles davon bleibt für den Nutzer, der auf „Signieren“ klickt, unsichtbar.
Bei der Wahl einer Lösung für elektronische Signaturen sollten Unternehmen daher auch diese Seite berücksichtigen. Eine komfortable Benutzeroberfläche oder eine schnelle Integration sind unmittelbar sichtbar. Für die langfristige Zuverlässigkeit des Dienstes ist jedoch ebenso entscheidend, wer die einzelnen Bestandteile bereitstellt, wie sie überwacht werden und welchen Anforderungen die beteiligten Dienstleister unterliegen.
Wie wird man zum qualifizierten Anbieter?
Der Bedarf, als qualifizierter Vertrauensdiensteanbieter tätig zu werden, entsteht dann, wenn Geschäftsprozesse wichtige Dokumente, erhöhte Risiken und entsprechend hohe Anforderungen an Sicherheit und Zuverlässigkeit umfassen. In solchen Fällen reicht die Aussage eines Anbieters, sein Dienst sei sicher und zuverlässig, nicht mehr aus – die Konformität muss unabhängig geprüft werden.
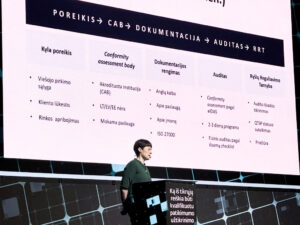
An dieser Stelle zeigt sich auch, dass vorhandene ISO-Standards oder andere Zertifizierungen allein nicht ausreichen. Erforderlich ist eine spezielle eIDAS-Konformitätsbewertung, die ausschließlich von einer akkreditierten CAB (Conformity Assessment Body), also einer Konformitätsbewertungsstelle, durchgeführt werden darf. In Litauen, Lettland und Estland gibt es derzeit keine solche Stelle, weshalb Auditoren aus anderen europäischen Ländern hinzugezogen werden müssen. Bewertet wird dabei nicht nur der eigentliche Dienst. Das Audit umfasst auch die Unternehmensdokumentation und zahlreiche interne Prozesse – von der Einstellung neuer Mitarbeiter über die eingesetzten Systeme und das Zugriffsmanagement bis hin zur physischen Infrastruktur.
Hier wird ein wesentlicher Unterschied zwischen eIDAS und allgemeinen Sicherheitsanforderungen deutlich. eIDAS umfasst detaillierte technische Anforderungen, die nicht nur festlegen, wie ein Dienst betrieben werden muss, sondern auch, welche Anforderungen die dafür eingesetzte Software und physische Infrastruktur erfüllen müssen. Es reicht daher nicht, lediglich zu erklären, dass ein System sicher ist – die Sicherheit muss sich auch in der technischen Umsetzung des Dienstes widerspiegeln.
Der Weg vom ersten Kontakt mit den Auditoren bis zum qualifizierten Status kann zwischen 6 und 18 Monaten dauern. Und auch nach einem erfolgreich abgeschlossenen Audit ist der Prozess noch nicht beendet. Der Auditbericht wird zusätzlich von der litauischen Regulierungsbehörde für Kommunikation (RRT) geprüft. Werden keine Abweichungen festgestellt, nimmt die Behörde den jeweiligen Dienst in die Liste der qualifizierten Vertrauensdienste auf.
Qualifizierung ist ein Prozess, kein Endpunkt
„Das Audit ist tot – lang lebe das Audit“ trifft die Situation ziemlich gut. Ein vollständiges Konformitätsbewertungsaudit muss spätestens 24 Monate nach Ausstellung des Zertifikats erfolgen, eine Überwachungsbewertung findet in der Regel nach etwa 12 Monaten statt. Tatsächlich läuft die Überwachung jedoch kontinuierlich weiter: Teams verändern sich, Lieferanten wechseln, neue Werkzeuge kommen hinzu oder es tritt ein Sicherheitsvorfall auf – jede dieser Veränderungen muss auch im Hinblick auf die eIDAS-Anforderungen bewertet werden.
Der qualifizierte Status ist deshalb kein Diplom, nach dessen Erhalt die Unterlagen einfach in der Schublade verschwinden können. Noch wichtiger ist: Der QTSP-Status bedeutet nicht, dass automatisch alle von einem Anbieter erbrachten Dienste qualifiziert sind. eIDAS unterscheidet verschiedene Kategorien qualifizierter Dienste – von Zertifikaten für elektronische Signaturen und elektronischen Zeitstempeln bis hin zur elektronischen Archivierung und weiteren durch eIDAS 2 vorgesehenen Diensten. Für jeden dieser Dienste gelten eigene technische Anforderungen, und die Konformität wird jeweils separat bewertet. Deshalb ist es äußerst selten, dass ein einzelner Anbieter gleichzeitig für sämtliche Dienste qualifiziert ist.
Dieser Unterschied ist wichtig: QTSP ist kein allgemeines Gütesiegel für einen „vertrauenswürdigen Anbieter“, das automatisch für sämtliche Aktivitäten eines Unternehmens gilt. Die Qualifizierung bezieht sich immer auf einen konkreten Dienst. Das lässt sich in den Vertrauenslisten der EU-Mitgliedstaaten überprüfen. Dort sind sowohl der Anbieter als auch der Status seiner jeweiligen qualifizierten Dienste aufgeführt.
Eine elektronische Signatur – eine ganze Dienstleistungskette
Für den Nutzer erscheint die elektronische Signatur wie ein einzelner Dienst. Technisch besteht der elektronische Signaturprozess jedoch aus mehreren miteinander verbundenen Komponenten: einem Zertifikat zur Bestätigung der Identität einer Person, einem Zeitstempel, der dokumentiert, wann die Signatur erstellt wurde, einer Validierung, die bestätigt, dass die Signatur zum Zeitpunkt der Unterzeichnung gültig war, sowie Mechanismen zur langfristigen Sicherung dieses Nachweises. Weitere Informationen zu den einzelnen Bestandteilen elektronischer Signaturdienste bietet auch die RRT auf ihrer Informationsseite zur elektronischen Signatur.
In der Regel stellt ein einzelner Anbieter nicht alle diese Komponenten selbst bereit. An einer Dienstleistungskette können mehrere unterschiedliche Anbieter beteiligt sein. Unternehmen, die in einem Bereich miteinander konkurrieren, können in einem anderen Bereich Partner sein. Für den Kunden muss diese gesamte Kette im Alltag nicht sichtbar sein – für ihn zählt, dass der Dienst zuverlässig funktioniert. Unsere Verantwortung endet jedoch nicht in dem Moment, in dem auf „Signieren“ geklickt wird.
Sie reicht weiter: über die regelmäßige Erneuerung von Zeitstempeln und Archivierungsstrategien bis hin zur Vorbereitung auf den Fall, dass heute eingesetzte Algorithmen in Zukunft angreifbar werden könnten. Ein Problem an einer einzigen Stelle der Kette kann den gesamten Dienst beeinträchtigen. Deshalb müssen wir sowohl auf technologische als auch auf marktbedingte Veränderungen vorbereitet sein und Alternativen für einzelne Komponenten bereithalten.
Was bedeutet „Vertrauen“ eigentlich?
Das Trust im Kürzel QTSP mag zunächst abstrakt klingen. In der Praxis wird Vertrauen jedoch sehr konkret. Es handelt sich nicht nur um eine einzelne Beziehung zwischen Dienstleister und Kunde. Es gibt mehrere solcher Vertrauensbeziehungen, und jede davon spielt für die gesamte Infrastruktur elektronischer Signaturen eine wichtige Rolle.
Zunächst geht es um das Vertrauen zwischen dem Menschen und dem Dienstleister. Nutzer müssen darauf vertrauen können, dass die elektronische Signatur genau dann funktioniert, wenn sie benötigt wird, und dass weder ihre rechtliche Wirkung noch ihre Zuverlässigkeit infrage stehen. Bereits eine kleinere technische Störung auf Nutzerseite kann das Vertrauen in den gesamten Dienst beeinträchtigen. Denn wenn ein Fehler in unserem System angezeigt wird, wird er aus Sicht des Nutzers ganz selbstverständlich zum Problem des Anbieters. Auch in einer Umfrage der RRT wurde mangelnde Information über elektronische Signaturen als eines der Hindernisse für ihre Nutzung genannt.
Eine weitere Beziehung besteht zwischen dem Dienstleister und der RRT. Der Austausch beschränkt sich nicht auf die Zertifizierungsphase. Die RRT informiert über Veränderungen in der Infrastruktur, Kunden können sich bei Fragen zur Funktionsweise eines Dienstes an die Behörde wenden, und die Behörde selbst kann den Anbieter auf Probleme aufmerksam machen, die in einem Kundensystem festgestellt wurden. Zwischen Aufsichtsbehörde, Anbieter und Kunden findet somit ein kontinuierlicher Informationsaustausch statt.
Ebenso wichtig ist das Vertrauen zwischen den verschiedenen QTSPs am Markt. Qualifizierte europäische Anbieter werden in nationale Trusted Lists aufgenommen. Zusätzlich veröffentlicht die Europäische Kommission die LOTL (List of Trusted Lists), also die Liste der nationalen Vertrauenslisten. In der litauischen Liste ist Elpako unter dem Namen UAB NEVDA aufgeführt – dem Unternehmen, das den Elpako-Dienst bereitstellt. Ändert sich der Status eines Anbieters innerhalb unserer Dienstleistungskette oder stellt dieser seinen Betrieb ein, kann dies auch andere Beteiligte derselben Kette unmittelbar betreffen.
Hinzu kommen schließlich Drittanbieter innerhalb der Lieferkette – etwa Cloud-Anbieter, Rechenzentren sowie Anbieter von Netzwerkinfrastruktur oder physischer Hardware. Wenn wir einen Teil des Dienstes an einen externen Anbieter vergeben, geben wir damit jedoch nicht auch unsere Verantwortung ab. Selbst beim Einsatz von Drittanbietern müssen wir deren Risiken bewerten, sie kontinuierlich überwachen und konkrete Sicherheitsverpflichtungen vertraglich festlegen.
All diese Beziehungen verbindet eine zentrale Idee: Vertrauen ist kein einmaliger Zustand, der mit einem Zertifikat erworben wird.
Ein QTSP ist mehr als ein Technologieanbieter
Eine weitere Seite der Arbeit eines QTSP wird sichtbar, wenn die Anforderungen eines Kunden über die reine Technologie hinausgehen. Ein Beispiel: Ein Kunde hat eine Niederlassung in Lettland und möchte QSeal nutzen, um dort Dokumente im Namen des Unternehmens auf dieselbe Weise zu unterzeichnen beziehungsweise elektronisch zu siegeln wie in Litauen. In einem solchen Fall reicht es nicht, lediglich einen technisch funktionierenden Dienst bereitzustellen. Wir müssen auch die regulatorische Infrastruktur Lettlands verstehen, mit einem dort tätigen Anbieter zusammenarbeiten und sicherstellen, dass die gesamte Dienstleistungskette auf beiden Seiten die Anforderungen an QTSPs erfüllt.
Damit geht es bereits um deutlich mehr als ein IT-Projekt. In der Praxis beschäftigen sich QTSPs auch mit Fragen der Geschäftslogik sowie mit rechtlichen und organisatorischen Anforderungen – insbesondere dann, wenn ein Dienst in mehreren Ländern und unterschiedlichen regulatorischen Umgebungen funktionieren soll.
Diese Anforderungen reichen auch tief in unsere eigene Organisation hinein. Die Auswahl von Mitarbeitern wird strenger, vor der Erteilung von Systemzugängen sind Schulungen erforderlich, wir müssen kontinuierlich sicherstellen, dass bestimmte Bereiche der Infrastruktur ausschließlich für autorisierte Personen zugänglich sind, und funktionsfähige Systemsicherungen müssen gewährleistet sein. Letztlich muss ein QTSP jederzeit nachweisen können, dass Menschen, Prozesse und Technologie gemeinsam ein zuverlässiges, rund um die Uhr funktionierendes System bilden.
Wir nehmen eIDAS ernst
Den größten Teil dieser Arbeit wird die Person, die auf „Signieren“ klickt, niemals sehen. Im Hintergrund bleiben Audits, technische Anforderungen, Lieferantenmanagement, Aufsichtsbehörden, interne Prozesse und die kontinuierliche Verantwortung für die gesamte Dienstleistungskette.
Deshalb spielen die eIDAS-Anforderungen bei der Entwicklung und Weiterentwicklung von Elpako eine zentrale Rolle. Sie beeinflussen nicht nur technische Entscheidungen, sondern auch unsere Prozesse, die Auswahl unserer Partner und den Zeitaufwand für die Weiterentwicklung des Dienstes. Der qualifizierte Status ist kein einmaliger Meilenstein auf dem Weg der Produktentwicklung. Er bedeutet kontinuierliche Konformitätsüberwachung und die Notwendigkeit, sich gemeinsam mit technologischen, marktbezogenen und regulatorischen Veränderungen weiterzuentwickeln.
Für den Nutzer soll sich all das am Ende jedoch auf einen einzigen einfachen Schritt reduzieren – „Signieren“.
Wenn Sie überlegen, wie eine Lösung für elektronische Signaturen in den Prozessen Ihrer Organisation eingesetzt werden könnte, schreiben Sie mir gerne. Wir können Ihre konkrete Situation, die Anforderungen der eIDAS-Verordnung und unseren Umgang damit bei Elpako gemeinsam besprechen.
Justina Dešriūtė, Produktmanagerin bei Elpako
[email protected]