Elektroninis dokumento pasirašymas naudotojui atrodo paprastai: įkeliamas dokumentas, pasirenkamas pasirašymo būdas, patvirtinama tapatybė ir po kelių akimirkų gaunamas pasirašytas failas. Tačiau verslui, kuris elektroninį parašą integruoja į savo procesus, svarbu ne tik tai, kaip patogiai veikia pats mygtukas „Pasirašyti“. Ne mažiau svarbu suprasti, kas užtikrina, kad visa ši paslauga būtų patikima, saugi ir veiktų tada, kai jos reikia.
Straipsnio autorė – Justina Dešriūtė, „Elpako“ produkto vadovė.
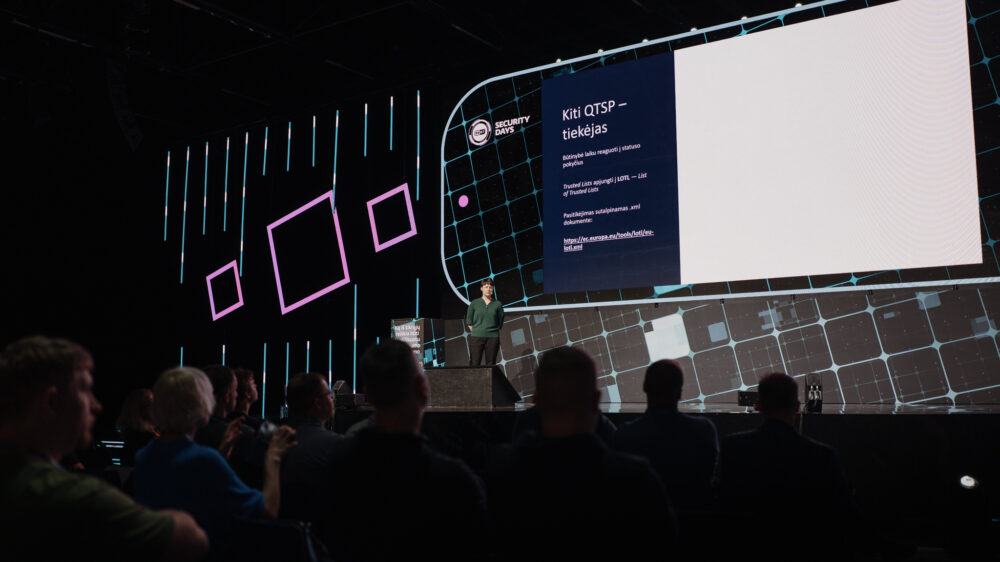
Būtent apie šią mažiau matomą elektroninio parašo pusę kalbėjau 2026 m. rugsėjo 10 d. LITEXPO vykusiame „ESET Security Day 2026“. Šių metų renginys, kurio tema – „Move Smarter. Stay Secure.“, subūrė kibernetinio saugumo profesionalus aptarti aktualiausių saugumo temų ir praktinių iššūkių.
eIDAS apibrėžia kvalifikuotas patikimumo užtikrinimo paslaugas, kurias gali teikti tik kvalifikuoti patikimumo užtikrinimo paslaugų teikėjai (QTSP). Už šio statuso slypi gerokai daugiau nei sertifikatas ar vienkartinis auditas – tai technologijos, procesai, atsakomybės ir nuolatinė priežiūra, kurių naudotojas, paspaudęs „Pasirašyti“, dažniausiai nemato.
Renkantis elektroninio parašo sprendimą verslui verta įvertinti ir būtent šią jo pusę. Patogi sąsaja ar greita integracija yra tai, ką pastebime iš karto, tačiau ilgalaikį paslaugos patikimumą lemia ir tai, kas teikia atskiras jos dalis, kaip jos prižiūrimos ir kokie reikalavimai taikomi paslaugos teikėjui.
Kaip tampama kvalifikuotu?
Poreikis tapti kvalifikuotu patikimumo užtikrinimo paslaugų teikėju atsiranda tada, kai verslo procesai susiję su svarbiais dokumentais, didesne rizika ir poreikiu užtikrinti aukštą paslaugos saugumo bei patikimumo lygį. Tokiu atveju nebeužtenka paties tiekėjo teiginio, kad jo paslauga yra saugi ir patikima – jos atitiktis turi būti įvertinta nepriklausomai.
Čia ir paaiškėja, kad turimų ISO standartų ar kitų sertifikatų neužtenka. Reikalingas specialus eIDAS atitikties vertinimas, kurį gali atlikti tik akredituota CAB (Conformity Assessment Body). Lietuvoje, Latvijoje ir Estijoje tokios institucijos nėra, todėl auditorius tenka pasitelkti iš kitų Europos valstybių. Vertinama ne tik pati paslauga: auditas apima įmonės dokumentaciją ir daugybę vidinių procesų – nuo darbuotojų priėmimo, naudojamų sistemų ir prieigų valdymo iki fizinės infrastruktūros.
Būtent čia išryškėja vienas svarbus eIDAS skirtumas nuo bendrųjų saugumo reikalavimų. eIDAS apima ir detalius techninius reikalavimus, kurie nustato ne tik tai, kaip paslauga turi būti valdoma, bet ir kokius reikalavimus turi atitikti jai naudojama programinė bei fizinė įranga. Todėl neužtenka tiesiog deklaruoti, kad sistema yra saugi – tai turi atsispindėti ir pačiame techniniame paslaugos įgyvendinime.
Kelias nuo pirmojo kontakto su auditoriais iki kvalifikuoto statuso gali trukti nuo 6 iki 18 mėnesių. Sėkmingai praėjus auditą procesas taip pat nesibaigia: audito išvadą vertina Ryšių reguliavimo tarnyba (RRT), kuri, neradusi neatitikimų, įtraukia konkrečią paslaugą į kvalifikuotų patikimumo užtikrinimo paslaugų sąrašą.
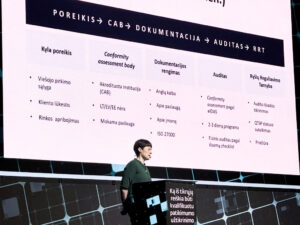
Kvalifikacija – procesas, ne rezultatas
„Auditas mirė – tegyvuoja auditas“ čia tinka gana tiesiogiai. Pilnas atitikties vertinimo auditas vyksta ne vėliau kaip praėjus 24 mėnesiams nuo sertifikato išdavimo, o priežiūros vertinimas dažniausiai atliekamas maždaug po 12 mėnesių. Tačiau reali priežiūra vyksta nuolat: keičiasi komanda, tiekėjai, naudojami įrankiai, įvyksta saugos incidentas – kiekvieną tokį pokytį turime vertinti ir eIDAS reikalavimų kontekste.
Todėl kvalifikuotas statusas nėra diplomas, kurį gavus galima padėti dokumentus į stalčių. Dar svarbiau – QTSP statusas nereiškia, kad visos tiekėjo teikiamos paslaugos automatiškai tampa kvalifikuotos. eIDAS apima skirtingas kvalifikuotų paslaugų kategorijas – nuo elektroninio parašo sertifikatų ir laiko žymų iki elektroninio archyvavimo ar kitų eIDAS 2 numatytų paslaugų. Kiekvienai jų taikomi savi techniniai reikalavimai, o atitiktis vertinama atskirai. Todėl itin reta, kad vienas tiekėjas būtų kvalifikuotas visoms paslaugoms vienu metu.
Tai svarbus skirtumas: QTSP nėra bendras „patikimo tiekėjo“ ženklas viskam, ką įmonė daro. Kvalifikacija visada susijusi su konkrečia paslauga. Tai praktiškai galima patikrinti ES valstybių patikimuose sąrašuose, kuriuose nurodomas ir tiekėjo, ir konkrečios jo teikiamos kvalifikuotos paslaugos statusas.
Vienas elektroninis parašas – visa paslaugų grandinė
Naudotojui elektroninis parašas atrodo kaip viena paslauga. Tačiau techniškai elektroninio parašo procesą sudaro keli tarpusavyje susiję elementai: sertifikatas, patvirtinantis žmogaus tapatybę; laiko žyma, fiksuojanti, kada pasirašyta; validacija, patvirtinanti, kad parašas pasirašymo metu buvo galiojantis; ir ilgalaikė apsauga, padedanti šį patvirtinimą išsaugoti ateityje. Daugiau apie elektroninio parašo paslaugų dalis pateikia ir RRT elektroninio parašo informacija.
Vienas tiekėjas dažniausiai neteikia visų šių dalių pats. Paslaugos grandinėje gali veikti keli skirtingi tiekėjai, o įmonės, kurios vienoje srityje yra konkurentės, kitoje gali tapti partnerėmis. Klientui visos šios grandinės kasdien matyti nereikia – jam svarbu, kad paslauga veiktų patikimai. Tačiau mūsų atsakomybė nesibaigia tą akimirką, kai paspaudžiamas mygtukas „Pasirašyti“.
Ji tęsiasi per periodinius laiko žymų atnaujinimus, archyvavimo strategijas ir pasiruošimą tam, kad šiandien naudojami algoritmai ateityje gali tapti pažeidžiami. Vienos grandies problema gali paveikti visą paslaugą, todėl turime būti pasiruošę tiek technologiniams, tiek rinkos pokyčiams ir turėti alternatyvas atskiriems jos elementams.
Ką iš tikrųjų reiškia „patikimumas“?
QTSP trumpinyje esantis Trust gali skambėti abstrakčiai, tačiau praktikoje pasitikėjimas tampa labai konkrečiu dalyku. Jis nėra vienas ryšys tarp paslaugos teikėjo ir kliento – jų yra bent keli, ir kiekvienas savaip svarbus visai elektroninio parašo infrastruktūrai.
Pirmiausia tai pasitikėjimas tarp žmogaus ir paslaugos teikėjo. Naudotojui svarbu žinoti, kad elektroninis parašas veiks tada, kai jo reikės, o jo teisinė galia ir patikimumas nekels abejonių. Net nedidelis techninis sutrikimas naudotojo pusėje gali sumažinti pasitikėjimą visa paslauga, nes žmogui klaida, kurią jis mato mūsų sistemoje, natūraliai tampa tiekėjo problema. RRT apklausoje gyventojai kaip vieną iš kliūčių naudotis elektroniniu parašu taip pat įvardijo informacijos apie jį trūkumą.
Kitas ryšys – tarp paslaugos teikėjo ir RRT. Tai nėra bendravimas tik sertifikavimo metu. RRT informuoja apie infrastruktūros pokyčius, į ją gali kreiptis klientai dėl paslaugos veikimo, o pati tarnyba gali atkreipti tiekėjo dėmesį į problemas, pastebėtas kliento sistemoje. Taigi tarp priežiūros institucijos, tiekėjo ir klientų vyksta tęstinis informacijos apsikeitimas.
Ne mažiau svarbus pasitikėjimas tarp kitų rinkoje veikiančių QTSP. Europos kvalifikuoti tiekėjai įtraukiami į nacionalinius Trusted Lists, o Europos Komisija skelbia LOTL (List of Trusted Lists) – nacionalinių patikimų sąrašų sąrašą. Lietuvos sąraše „Elpako“ nurodyta UAB „NEVDA“ vardu – tai „Elpako“ paslaugos teikėja. Jei pasikeičia vieno mūsų paslaugos grandinėje dalyvaujančio tiekėjo statusas ar jis nutraukia veiklą, tai gali tiesiogiai paveikti ir kitus tos grandinės dalyvius.
Galiausiai turime ir tiekimo grandinėje dalyvaujančias trečiąsias šalis – debesijos paslaugų teikėjus, duomenų centrus, tinklo infrastruktūros ar fizinės įrangos tiekėjus. Tačiau perdavę dalį paslaugos subrangovui savo atsakomybės kartu su ja neperduodame. Net ir pasitelkę trečiąsias šalis turime vertinti jų rizikas, jas prižiūrėti ir sutartyse numatyti konkrečius saugumo įsipareigojimus.
Visus šiuos ryšius sieja viena mintis: pasitikėjimas nėra vienkartinis aktas, kurį gauname kartu su sertifikatu.
QTSP – ne tik technologijų tiekėjas
Dar viena QTSP darbo pusė išryškėja tada, kai kliento poreikis nebetelpa vien į technologijos ribas. Pavyzdžiui, klientas turi įmonės padalinį Latvijoje ir nori naudoti QSeal, kad dokumentus būtų galima pasirašyti įmonės vardu taip pat, kaip tai daroma Lietuvoje. Tokiu atveju neužtenka vien techniškai pasiūlyti veikiančią paslaugą – tenka suprasti Latvijos reguliacinę infrastruktūrą, bendradarbiauti su ten veikiančiu tiekėju ir užtikrinti, kad visa paslaugos grandinė iš abiejų pusių atitiktų QTSP reikalavimus.
Tai jau gerokai daugiau nei IT projektas. QTSP praktikoje tenka susidurti ir su verslo logikos, teisiniais bei organizaciniais klausimais, ypač kai paslauga turi veikti keliose valstybėse ir skirtingose reguliacinėse aplinkose.
Šie reikalavimai persikelia ir į mūsų pačių organizacijos vidų. Darbuotojų atranka tampa griežtesnė, reikalingi mokymai prieš suteikiant prieigą prie sistemos, turime nuolat kontroliuoti, kad prie tam tikrų infrastruktūros dalių prieitų tik autorizuoti asmenys, ir užtikrinti veikiančias atsargines sistemos kopijas. Galiausiai QTSP bet kuriuo metu turi gebėti įrodyti, kad žmogus, procesas ir technologija kartu sudaro patikimą, 24/7 veikiančią sistemą.
Į eIDAS žiūrime rimtai
Didžiosios šio darbo dalies žmogus, paspaudžiantis „Pasirašyti“, niekada nepamatys. Kitoje pusėje lieka auditai, techniniai reikalavimai, tiekėjų valdymas, priežiūros institucijos, vidiniai procesai ir nuolatinė atsakomybė už visą paslaugos grandinę.
Todėl kuriant ir tobulinant „Elpako“ eIDAS reikalavimai užima svarbią vietą – jie daro įtaką ne tik techniniams sprendimams, bet ir procesams, partnerių pasirinkimui bei laikui, kurio reikia paslaugai vystyti. Kvalifikuotas statusas nėra vienkartinis etapas produkto kūrimo kelyje. Tai nuolatinė atitikties priežiūra ir būtinybė keistis kartu su technologijų, rinkos bei reguliavimo pokyčiais.
O naudotojui visa tai galiausiai turi susitraukti iki vieno paprasto veiksmo – „Pasirašyti“.
Jei svarstote, kaip elektroninio pasirašymo sprendimas galėtų veikti jūsų organizacijos procesuose, parašykite man. Galime aptarti jūsų situaciją, eIDAS keliamus reikalavimus ir tai, kaip juos sprendžiame „Elpako“.
Justina Dešriūtė, „Elpako“ produkto vadovė:
[email protected]