Was sich hinter der Schaltfläche „Signieren“ verbirgt: Was die eIDAS-Anforderungen wirklich bedeuten
Artikel von Justina Dešriūtė, Produktmanagerin bei Elpako.
Über genau diese weniger sichtbare Seite der elektronischen Signatur habe ich am 10. September 2026 beim ESET Security Day 2026 im LITEXPO gesprochen. Die diesjährige Veranstaltung unter dem Motto „Move Smarter. Stay Secure.“ brachte Cybersicherheitsexperten zusammen, um aktuelle Sicherheitsthemen und praktische Herausforderungen zu diskutieren.
Die eIDAS-Verordnung definiert qualifizierte Vertrauensdienste, die ausschließlich von qualifizierten Vertrauensdiensteanbietern (QTSP – Qualified Trust Service Providers) erbracht werden dürfen. Hinter diesem Status steckt weit mehr als ein Zertifikat oder ein einmaliges Audit. Er umfasst Technologien, Prozesse, Verantwortlichkeiten und eine kontinuierliche Überwachung – vieles davon bleibt für den Nutzer, der auf „Signieren“ klickt, unsichtbar.
Bei der Wahl einer Lösung für elektronische Signaturen sollten Unternehmen daher auch diese Seite berücksichtigen. Eine komfortable Benutzeroberfläche oder eine schnelle Integration sind unmittelbar sichtbar. Für die langfristige Zuverlässigkeit des Dienstes ist jedoch ebenso entscheidend, wer die einzelnen Bestandteile bereitstellt, wie sie überwacht werden und welchen Anforderungen die beteiligten Dienstleister unterliegen.
Wie wird man zum qualifizierten Anbieter?
Der Bedarf, als qualifizierter Vertrauensdiensteanbieter tätig zu werden, entsteht dann, wenn Geschäftsprozesse wichtige Dokumente, erhöhte Risiken und entsprechend hohe Anforderungen an Sicherheit und Zuverlässigkeit umfassen. In solchen Fällen reicht die Aussage eines Anbieters, sein Dienst sei sicher und zuverlässig, nicht mehr aus – die Konformität muss unabhängig geprüft werden.
An dieser Stelle zeigt sich auch, dass vorhandene ISO-Standards oder andere Zertifizierungen allein nicht ausreichen. Erforderlich ist eine spezielle eIDAS-Konformitätsbewertung, die ausschließlich von einer akkreditierten CAB (Conformity Assessment Body), also einer Konformitätsbewertungsstelle, durchgeführt werden darf. In Litauen, Lettland und Estland gibt es derzeit keine solche Stelle, weshalb Auditoren aus anderen europäischen Ländern hinzugezogen werden müssen. Bewertet wird dabei nicht nur der eigentliche Dienst. Das Audit umfasst auch die Unternehmensdokumentation und zahlreiche interne Prozesse – von der Einstellung neuer Mitarbeiter über die eingesetzten Systeme und das Zugriffsmanagement bis hin zur physischen Infrastruktur.
Hier wird ein wesentlicher Unterschied zwischen eIDAS und allgemeinen Sicherheitsanforderungen deutlich. eIDAS umfasst detaillierte technische Anforderungen, die nicht nur festlegen, wie ein Dienst betrieben werden muss, sondern auch, welche Anforderungen die dafür eingesetzte Software und physische Infrastruktur erfüllen müssen. Es reicht daher nicht, lediglich zu erklären, dass ein System sicher ist – die Sicherheit muss sich auch in der technischen Umsetzung des Dienstes widerspiegeln.
Der Weg vom ersten Kontakt mit den Auditoren bis zum qualifizierten Status kann zwischen 6 und 18 Monaten dauern. Und auch nach einem erfolgreich abgeschlossenen Audit ist der Prozess noch nicht beendet. Der Auditbericht wird zusätzlich von der litauischen Regulierungsbehörde für Kommunikation (RRT) geprüft. Werden keine Abweichungen festgestellt, nimmt die Behörde den jeweiligen Dienst in die Liste der qualifizierten Vertrauensdienste auf.
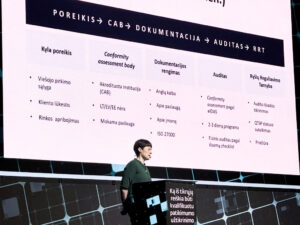
Qualifizierung ist ein Prozess, kein Endpunkt
„Das Audit ist tot – lang lebe das Audit“ trifft die Situation ziemlich gut. Ein vollständiges Konformitätsbewertungsaudit muss spätestens 24 Monate nach Ausstellung des Zertifikats erfolgen, eine Überwachungsbewertung findet in der Regel nach etwa 12 Monaten statt. Tatsächlich läuft die Überwachung jedoch kontinuierlich weiter: Teams verändern sich, Lieferanten wechseln, neue Werkzeuge kommen hinzu oder es tritt ein Sicherheitsvorfall auf – jede dieser Veränderungen muss auch im Hinblick auf die eIDAS-Anforderungen bewertet werden.
Der qualifizierte Status ist deshalb kein Diplom, nach dessen Erhalt die Unterlagen einfach in der Schublade verschwinden können. Noch wichtiger ist: Der QTSP-Status bedeutet nicht, dass automatisch alle von einem Anbieter erbrachten Dienste qualifiziert sind. eIDAS unterscheidet verschiedene Kategorien qualifizierter Dienste – von Zertifikaten für elektronische Signaturen und elektronischen Zeitstempeln bis hin zur elektronischen Archivierung und weiteren durch eIDAS 2 vorgesehenen Diensten. Für jeden dieser Dienste gelten eigene technische Anforderungen, und die Konformität wird jeweils separat bewertet. Deshalb ist es äußerst selten, dass ein einzelner Anbieter gleichzeitig für sämtliche Dienste qualifiziert ist.
Dieser Unterschied ist wichtig: QTSP ist kein allgemeines Gütesiegel für einen „vertrauenswürdigen Anbieter“, das automatisch für sämtliche Aktivitäten eines Unternehmens gilt. Die Qualifizierung bezieht sich immer auf einen konkreten Dienst. Das lässt sich in den Vertrauenslisten der EU-Mitgliedstaaten überprüfen. Dort sind sowohl der Anbieter als auch der Status seiner jeweiligen qualifizierten Dienste aufgeführt.
Eine elektronische Signatur – eine ganze Dienstleistungskette
Für den Nutzer erscheint die elektronische Signatur wie ein einzelner Dienst. Technisch besteht der elektronische Signaturprozess jedoch aus mehreren miteinander verbundenen Komponenten: einem Zertifikat zur Bestätigung der Identität einer Person, einem Zeitstempel, der dokumentiert, wann die Signatur erstellt wurde, einer Validierung, die bestätigt, dass die Signatur zum Zeitpunkt der Unterzeichnung gültig war, sowie Mechanismen zur langfristigen Sicherung dieses Nachweises. Weitere Informationen zu den einzelnen Bestandteilen elektronischer Signaturdienste bietet auch die RRT auf ihrer Informationsseite zur elektronischen Signatur.
In der Regel stellt ein einzelner Anbieter nicht alle diese Komponenten selbst bereit. An einer Dienstleistungskette können mehrere unterschiedliche Anbieter beteiligt sein. Unternehmen, die in einem Bereich miteinander konkurrieren, können in einem anderen Bereich Partner sein. Für den Kunden muss diese gesamte Kette im Alltag nicht sichtbar sein – für ihn zählt, dass der Dienst zuverlässig funktioniert. Unsere Verantwortung endet jedoch nicht in dem Moment, in dem auf „Signieren“ geklickt wird.
Sie reicht weiter: über die regelmäßige Erneuerung von Zeitstempeln und Archivierungsstrategien bis hin zur Vorbereitung auf den Fall, dass heute eingesetzte Algorithmen in Zukunft angreifbar werden könnten. Ein Problem an einer einzigen Stelle der Kette kann den gesamten Dienst beeinträchtigen. Deshalb müssen wir sowohl auf technologische als auch auf marktbedingte Veränderungen vorbereitet sein und Alternativen für einzelne Komponenten bereithalten.
Was bedeutet „Vertrauen“ eigentlich?
Das Trust im Kürzel QTSP mag zunächst abstrakt klingen. In der Praxis wird Vertrauen jedoch sehr konkret. Es handelt sich nicht nur um eine einzelne Beziehung zwischen Dienstleister und Kunde. Es gibt mehrere solcher Vertrauensbeziehungen, und jede davon spielt für die gesamte Infrastruktur elektronischer Signaturen eine wichtige Rolle.
Zunächst geht es um das Vertrauen zwischen dem Menschen und dem Dienstleister. Nutzer müssen darauf vertrauen können, dass die elektronische Signatur genau dann funktioniert, wenn sie benötigt wird, und dass weder ihre rechtliche Wirkung noch ihre Zuverlässigkeit infrage stehen. Bereits eine kleinere technische Störung auf Nutzerseite kann das Vertrauen in den gesamten Dienst beeinträchtigen. Denn wenn ein Fehler in unserem System angezeigt wird, wird er aus Sicht des Nutzers ganz selbstverständlich zum Problem des Anbieters. Auch in einer Umfrage der RRT wurde mangelnde Information über elektronische Signaturen als eines der Hindernisse für ihre Nutzung genannt.
Eine weitere Beziehung besteht zwischen dem Dienstleister und der RRT. Der Austausch beschränkt sich nicht auf die Zertifizierungsphase. Die RRT informiert über Veränderungen in der Infrastruktur, Kunden können sich bei Fragen zur Funktionsweise eines Dienstes an die Behörde wenden, und die Behörde selbst kann den Anbieter auf Probleme aufmerksam machen, die in einem Kundensystem festgestellt wurden. Zwischen Aufsichtsbehörde, Anbieter und Kunden findet somit ein kontinuierlicher Informationsaustausch statt.
Ebenso wichtig ist das Vertrauen zwischen den verschiedenen QTSPs am Markt. Qualifizierte europäische Anbieter werden in nationale Trusted Lists aufgenommen. Zusätzlich veröffentlicht die Europäische Kommission die LOTL (List of Trusted Lists), also die Liste der nationalen Vertrauenslisten. In der litauischen Liste ist Elpako unter dem Namen UAB NEVDA aufgeführt – dem Unternehmen, das den Elpako-Dienst bereitstellt. Ändert sich der Status eines Anbieters innerhalb unserer Dienstleistungskette oder stellt dieser seinen Betrieb ein, kann dies auch andere Beteiligte derselben Kette unmittelbar betreffen.
Hinzu kommen schließlich Drittanbieter innerhalb der Lieferkette – etwa Cloud-Anbieter, Rechenzentren sowie Anbieter von Netzwerkinfrastruktur oder physischer Hardware. Wenn wir einen Teil des Dienstes an einen externen Anbieter vergeben, geben wir damit jedoch nicht auch unsere Verantwortung ab. Selbst beim Einsatz von Drittanbietern müssen wir deren Risiken bewerten, sie kontinuierlich überwachen und konkrete Sicherheitsverpflichtungen vertraglich festlegen.
All diese Beziehungen verbindet eine zentrale Idee: Vertrauen ist kein einmaliger Zustand, der mit einem Zertifikat erworben wird.
Ein QTSP ist mehr als ein Technologieanbieter
Eine weitere Seite der Arbeit eines QTSP wird sichtbar, wenn die Anforderungen eines Kunden über die reine Technologie hinausgehen. Ein Beispiel: Ein Kunde hat eine Niederlassung in Lettland und möchte QSeal nutzen, um dort Dokumente im Namen des Unternehmens auf dieselbe Weise zu unterzeichnen beziehungsweise elektronisch zu siegeln wie in Litauen. In einem solchen Fall reicht es nicht, lediglich einen technisch funktionierenden Dienst bereitzustellen. Wir müssen auch die regulatorische Infrastruktur Lettlands verstehen, mit einem dort tätigen Anbieter zusammenarbeiten und sicherstellen, dass die gesamte Dienstleistungskette auf beiden Seiten die Anforderungen an QTSPs erfüllt.
Damit geht es bereits um deutlich mehr als ein IT-Projekt. In der Praxis beschäftigen sich QTSPs auch mit Fragen der Geschäftslogik sowie mit rechtlichen und organisatorischen Anforderungen – insbesondere dann, wenn ein Dienst in mehreren Ländern und unterschiedlichen regulatorischen Umgebungen funktionieren soll.
Diese Anforderungen reichen auch tief in unsere eigene Organisation hinein. Die Auswahl von Mitarbeitern wird strenger, vor der Erteilung von Systemzugängen sind Schulungen erforderlich, wir müssen kontinuierlich sicherstellen, dass bestimmte Bereiche der Infrastruktur ausschließlich für autorisierte Personen zugänglich sind, und funktionsfähige Systemsicherungen müssen gewährleistet sein. Letztlich muss ein QTSP jederzeit nachweisen können, dass Menschen, Prozesse und Technologie gemeinsam ein zuverlässiges, rund um die Uhr funktionierendes System bilden.
Wir nehmen eIDAS ernst
Den größten Teil dieser Arbeit wird die Person, die auf „Signieren“ klickt, niemals sehen. Im Hintergrund bleiben Audits, technische Anforderungen, Lieferantenmanagement, Aufsichtsbehörden, interne Prozesse und die kontinuierliche Verantwortung für die gesamte Dienstleistungskette.
Deshalb spielen die eIDAS-Anforderungen bei der Entwicklung und Weiterentwicklung von Elpako eine zentrale Rolle. Sie beeinflussen nicht nur technische Entscheidungen, sondern auch unsere Prozesse, die Auswahl unserer Partner und den Zeitaufwand für die Weiterentwicklung des Dienstes. Der qualifizierte Status ist kein einmaliger Meilenstein auf dem Weg der Produktentwicklung. Er bedeutet kontinuierliche Konformitätsüberwachung und die Notwendigkeit, sich gemeinsam mit technologischen, marktbezogenen und regulatorischen Veränderungen weiterzuentwickeln.
Für den Nutzer soll sich all das am Ende jedoch auf einen einzigen einfachen Schritt reduzieren – „Signieren“.
Wenn Sie überlegen, wie eine Lösung für elektronische Signaturen in den Prozessen Ihrer Organisation eingesetzt werden könnte, schreiben Sie mir gerne. Wir können Ihre konkrete Situation, die Anforderungen der eIDAS-Verordnung und unseren Umgang damit bei Elpako gemeinsam besprechen.
Justina Dešriūtė, Produktmanagerin bei Elpako
[email protected]
Biometrische Signatur – digitale Dokumentensignatur auf dem Tablet
So werden beispielsweise in Gesundheitseinrichtungen Patientendaten zwar digital verwaltet, Einwilligungen für Behandlungen oder Zahlungsdokumente jedoch oft weiterhin handschriftlich unterschrieben. Genau hier wird die biometrische Signatur zu einer wichtigen Technologie: Sie ermöglicht den vollständigen Verzicht auf Papierdokumente und sorgt dafür, dass sämtliche Prozesse digital stattfinden können.
Einsatzbereiche der biometrischen Signatur
Die biometrische Signatur von Elpako wurde speziell für persönliche Kundenserviceprozesse entwickelt und ermöglicht das Unterzeichnen von Dokumenten direkt auf Tablets.
Die Plattform bietet nicht nur ein hohes Maß an rechtlicher Sicherheit, sondern verbessert gleichzeitig die Qualität des Kundenservice erheblich. Kunden können Dokumente schnell und komfortabel unterschreiben – beispielsweise in öffentlichen Servicezentren, Versicherungsbüros oder bei der Abnahme einer Solaranlage vor Ort.
Mit der biometrischen Signaturlösung von Elpako können Unternehmen papierbasierte Prozesse vollständig eliminieren und auf digitale Arbeitsabläufe umsteigen.
Funktionen und Vorteile der Technologie
Die biometrische Signatur ist eine digitale Methode zur Unterzeichnung von Dokumenten mithilfe eines Tablets und eines digitalen Stifts.
Während des Signaturvorgangs werden individuelle biometrische Daten der Schreibbewegung erfasst – darunter Stiftneigung, Schreibdruck und Geschwindigkeit. Diese Daten werden verschlüsselt und direkt im Dokument gespeichert.
Dadurch wird ein hohes Maß an Sicherheit und rechtlicher Absicherung gewährleistet.
Die biometrische Signatur von Elpako erfüllt die Anforderungen der ISO/IEC 19794-7:2021 sowie der eIDAS-Verordnung und gewährleistet damit Zuverlässigkeit und Rechtsgültigkeit innerhalb der Europäischen Union.
Es ist wichtig zu verstehen, dass viele sogenannte elektronische Signaturen lediglich ein Bild einer Unterschrift darstellen und keine echte elektronische Signatur sind. Ein solches Bild kann keiner bestimmten Person eindeutig zugeordnet werden und besitzt keine rechtliche Beweiskraft.
Die biometrische Signatur von Elpako hingegen erfasst graphometrische Daten der unterzeichnenden Person und bietet dadurch ein deutlich höheres Sicherheitsniveau.
Im Falle von Streitigkeiten oder Fälschungsverdacht können forensische Experten eine graphometrische Analyse durchführen, um die Echtheit der Signatur zu überprüfen.
Diese Form der Signatur ist rechtlich bindend und einer handschriftlichen Unterschrift gleichgestellt.
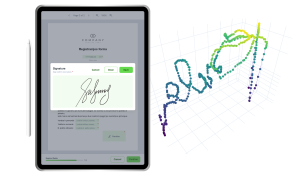
Mehr als nur eine Signatur
Das Elpako-Team hat eine Plattform entwickelt, die weit mehr bietet als nur die Erfassung biometrischer Signaturen.
Die Lösung wurde speziell auf reale Arbeitsabläufe und tägliche Herausforderungen abgestimmt und unterstützt Unternehmen dabei, Prozesse effizienter zu gestalten, Dokumentenmanagement zu vereinfachen und die Kundenerfahrung nachhaltig zu verbessern.
Zusätzliche Funktionen
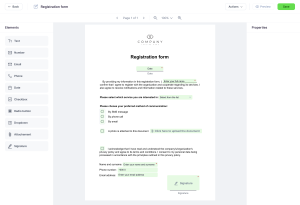
Erstellung von Dokumentenvorlagen
Mit der Elpako-Plattform können Dokumentenvorlagen schnell und einfach erstellt werden. Ausfüllbare Felder mit unterschiedlichen Werten lassen sich individuell konfigurieren und per Drag-and-drop direkt im Dokument platzieren.
Dadurch können Vorlagen flexibel an unterschiedliche Anforderungen angepasst werden.
Assisted Mode
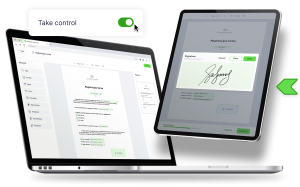
Der Assisted Mode ermöglicht die gleichzeitige Arbeit an einem Dokument auf zwei unabhängigen Bildschirmen. Mitarbeitende und Kunden können Daten parallel eingeben und effizient zusammenarbeiten.
Zusätzlich unterstützt eine integrierte Assistenten-Animation Kunden während des Ausfüllens von Dokumenten und sorgt für einen klaren und verständlichen Prozess.
Dadurch bleiben Kunden jederzeit über den aktuellen Schritt informiert und können Dokumente einfacher ausfüllen.
Kompatibilität mit allen Tablets
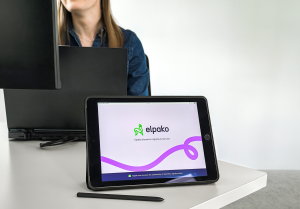
Die biometrische Signaturplattform von Elpako funktioniert auf Tablets mit digitalem Stift sowie auf Smartphones und benötigt lediglich eine Internetverbindung.
Die Plattform unterstützt Android, Windows, iOS und Linux und ist dadurch mit unterschiedlichsten Geräten kompatibel – unabhängig vom Hersteller oder den technischen Spezifikationen.
Zusätzlich kann der Hintergrundbildschirm des Tablets an das Corporate Design der Organisation angepasst werden, um ein professionelles Erscheinungsbild im Kundenservice sicherzustellen.
Dokumentenspeicherung
Erstellte Dokumente werden sicher im Datenrepository von Elpako gespeichert.
Mithilfe künstlicher Intelligenz (KI) können Daten schnell durchsucht werden. Darüber hinaus lassen sich Speicherlösungen mit Google Drive, Dropbox, SharePoint und weiteren Systemen integrieren.
Dadurch stehen alle relevanten Dokumente zentral und jederzeit verfügbar bereit.
API-Integrationen
Elpako bietet umfangreiche Integrationsmöglichkeiten über API-Schnittstellen.
Dadurch lassen sich Dokumente und Daten effizient zwischen verschiedenen Systemen übertragen. Die biometrische Signaturlösung kann problemlos mit CRM-Systemen, Dokumentenmanagementsystemen und anderen spezialisierten Plattformen verbunden werden.
Diese Integrationen erhöhen Flexibilität und Effizienz und helfen Unternehmen dabei, ihre Prozesse weiter zu optimieren.
Weitere Funktionen der biometrischen Signaturplattform
Die biometrische Signaturplattform von Elpako bietet zusätzlich:
- Verschiedene Signaturmethoden (Stift, Finger oder Computermaus)
- Unterstützung mehrerer Signaturen innerhalb eines Dokuments
- Verwaltung von Benutzern und Rollen
- Echtzeitüberwachung von Signaturprozessen
- Sichere Dokumentenarchivierung
- Möglichkeit zum Hinzufügen von Fotos oder zusätzlichen Dokumenten
- Auswahl von Formularen direkt über das Tablet
- Automatische Erkennung und Bearbeitung ausfüllbarer PDF-Felder
- Digitale Siegel und qualifizierte Zeitstempel
- Geografische Standortmarkierung für zusätzliche Sicherheit
- Audit-Protokolle und Berichte
- Individuelle Anpassung von Design und Schriftarten
- Mehrsprachigkeit
- Barrierefreiheit für Menschen mit Behinderungen
- Zusätzliche biometrische Integrationen wie Stimme oder Fingerabdruck
Die biometrische Signatur von Elpako ist eine innovative Lösung, die Unternehmen dabei unterstützt, ihre Prozesse weiter zu digitalisieren.
Durch hohe Sicherheitsstandards und effizientes Dokumentenmanagement hilft die Plattform nicht nur dabei, Kosten zu reduzieren, sondern verbessert gleichzeitig den Kundenservice erheblich.
Die vielseitigen Integrationsmöglichkeiten und breiten Einsatzbereiche machen Elpako zu einer idealen Lösung für Organisationen, die ihre Arbeitsprozesse digitalisieren möchten.
Demo-Version testen
Wenn Sie mehr über die biometrische Signaturplattform von Elpako erfahren möchten, beantwortet Ihnen unser Experte Rokas gerne alle Fragen und stellt Ihnen die Möglichkeiten der Plattform ausführlich vor.
Zusätzlich bieten wir eine kostenlose 7-tägige Demo-Version an, damit Sie die Plattform unter realen Bedingungen testen können.
Kontaktieren Sie dafür gerne unseren Business Development Manager:
Rokas Jašinskas
+370 620 54 160
[email protected]
Die eIDAS-Verordnung: Was ist wichtig zu wissen?
Die Verordnung ist sowohl für Privatpersonen als auch für Unternehmen relevant. Sie definiert elektronische Signaturen, weitere Vertrauensdienste sowie deren Nutzung innerhalb der Europäischen Union.
Elektronische Signaturen – ein Mittel zur Identifikation natürlicher Personen
Eine der wichtigsten Änderungen durch die eIDAS-Verordnung betrifft die Nutzung elektronischer Signaturen zur Identifikation natürlicher Personen.
Vor Inkrafttreten der eIDAS-Verordnung konnten elektronische Signaturen auch zur Identifikation juristischer Personen verwendet werden. Seit der Einführung der Verordnung werden für juristische Personen jedoch keine elektronischen Signaturzertifikate mehr ausgestellt. Stattdessen kommen elektronische Siegelzertifikate zum Einsatz, die nicht zum Unterzeichnen bestimmt sind, sondern die Herkunft und Integrität von Daten sicherstellen.
Welche zusätzlichen Vertrauensdienste definiert die eIDAS-Verordnung?
Elektronische Siegel
Elektronische Siegel sind nicht mit elektronischen Signaturen gleichzusetzen, die die Identität einer juristischen Person bestätigen. Sie dienen dazu, die Herkunft und Integrität von Dokumenten oder Daten sicherzustellen.
Bei der Nutzung elektronischer Siegel ist es wichtig sicherzustellen, dass nur autorisierte Personen Zugriff darauf haben – in der Regel die Geschäftsleitung oder entsprechend bevollmächtigte Mitarbeitende.
Elektronische Zeitstempel
Elektronische Zeitstempel dienen dazu, den korrekten Zeitpunkt eines bestimmten Dokuments oder Datensatzes nachzuweisen.
Prüf- und Validierungsdienste
Damit eine qualifizierte elektronische Signatur oder ein elektronisches Siegel rechtsgültig ist, muss überprüft werden, ob alle Anforderungen der eIDAS-Verordnung erfüllt werden.
Die Prüfung und Validierung elektronischer Signaturen und Siegel gehört ebenfalls zu den Vertrauensdiensten von Elpako.
Was sind fortgeschrittene und qualifizierte elektronische Signaturen?
Die eIDAS-Verordnung definiert eine elektronische Signatur als elektronische Daten, die mit anderen elektronischen Daten logisch verknüpft sind und von einer Person zum Unterzeichnen verwendet werden.
Praktisch betrachtet fällt beispielsweise auch die Unterschrift auf dem Tablet eines Kurierdienstes darunter, wenn ein Paket entgegengenommen wird. Diese Form der Signatur wäre jedoch problematisch, wenn die Identität des Unterzeichners rechtssicher nachgewiesen werden müsste.
Aus diesem Grund definiert die eIDAS-Verordnung zusätzlich fortgeschrittene und qualifizierte elektronische Signaturen, die höhere Sicherheitsanforderungen erfüllen.
Eine fortgeschrittene elektronische Signatur erfüllt gemäß Artikel 26 der eIDAS-Verordnung folgende Anforderungen:
- Sie ist eindeutig dem Unterzeichner zugeordnet.
- Sie ermöglicht die Identifizierung des Unterzeichners.
- Sie wird mit Signaturerstellungsdaten erstellt, die ausschließlich unter der Kontrolle des Unterzeichners stehen.
- Sie ist mit den signierten Daten so verbunden, dass spätere Änderungen erkannt werden können.
Eine qualifizierte elektronische Signatur basiert grundsätzlich auf denselben Prinzipien wie eine fortgeschrittene elektronische Signatur. Zusätzlich wird sie jedoch mithilfe einer qualifizierten Signaturerstellungseinheit erstellt und durch ein qualifiziertes Zertifikat bestätigt, das ausschließlich von einem qualifizierten Vertrauensdiensteanbieter ausgestellt werden darf.
Die eIDAS-Verordnung verpflichtet Unternehmen oder Privatpersonen nicht zur Nutzung eines bestimmten Signaturtyps. Dadurch bleibt die Wahl flexibel.
In Litauen werden am häufigsten qualifizierte elektronische Signaturen verwendet, da sie das höchste Sicherheitsniveau bieten – beispielsweise über Mobile-ID, Smart-ID oder elektronische Personalausweise.
Fortgeschrittene elektronische Signaturen werden dagegen häufig für interne oder kurzfristige Unternehmensdokumente eingesetzt. Organisationen, die solche Signaturen verwenden, tragen selbst die Verantwortung für deren Zuverlässigkeit und Eignung.
Haben elektronische Dokumente rechtliche Gültigkeit?
Eine der häufigsten Fragen beim Übergang von Papierdokumenten zu digitalen Prozessen betrifft die rechtliche Gültigkeit elektronischer Dokumente.
Die eIDAS-Verordnung stellt eindeutig klar, dass elektronische Dokumente, die mit einer elektronischen Signatur versehen oder mit einem elektronischen Siegel und/oder Zeitstempel bestätigt wurden, in allen EU-Mitgliedstaaten rechtlich anerkannt sind und in Gerichtsverfahren nicht diskriminiert werden dürfen.
UAB NEVDA ist Teil der vertrauenswürdigen Listen gemäß eIDAS-Verordnung
Gemäß der eIDAS-Verordnung führt jeder Mitgliedstaat sogenannte Trusted Lists, in denen qualifizierte Vertrauensdiensteanbieter aufgeführt sind.
Am 30. Juni 2022 verabschiedete die Kommunikationsregulierungsbehörde der Republik Litauen eine Entscheidung, mit der UAB NEVDA ab dem 1. Juli 2022 der Status eines qualifizierten Vertrauensdiensteanbieters verliehen wurde.
Dadurch ist NEVDA berechtigt, qualifizierte elektronische Signaturen sowie Dienste zur Validierung qualifizierter elektronischer Siegel bereitzustellen, deren Nutzung sowohl bei Privatpersonen als auch Unternehmen zunehmend wächst.
Diese Entscheidung wurde getroffen, nachdem die Behörde objektiv festgestellt hatte, dass die von NEVDA angebotenen qualifizierten Vertrauensdienste vollständig den Anforderungen der eIDAS-Verordnung sowie den gesetzlichen Regelungen der Republik Litauen zu elektronischer Identifizierung und Vertrauensdiensten entsprechen.
Seit Inkrafttreten dieser Entscheidung gehört NEVDA als erst zweiter Anbieter dieser Art in Litauen zur Trusted List gemäß Artikel 22 Absatz 1 der eIDAS-Verordnung.
Gerne informieren wir Sie persönlich darüber, wie eIDAS in Geschäftsprozessen angewendet werden kann. Kontaktieren Sie uns für weitere Informationen.